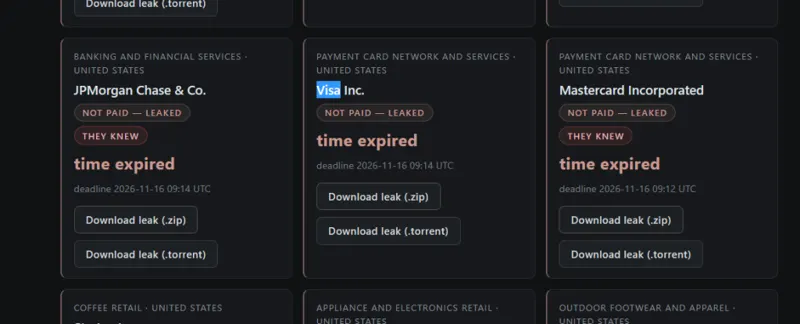
نشت دادههای مشتریان JPMorgan، Visa و Mastercard از طریق تامینکنندگان شخص ثالث
JPMorgan, Visa and Mastercard Report Third-Party Data Breaches After N0n Claims
شرکتهای مالی بزرگ JPMorgan، Visa و Mastercard تایید کردند که در پی ادعاهای گروه اخاذی N0n، اطلاعات مشتریان آنها از طریق تامینکنندگان شخص ثالث مورد دسترسی غیرمجاز قرار گرفته است. این حوادث نشاندهنده خطرات امنیتی ناشی از وابستگی به پیمانکاران خارجی است، هرچند زیرساختهای اصلی پرداخت این شرکتها آسیب ندیدهاند.
جزئیات نفوذ و ماهیت دادههای افشا شده
گروه اخاذی N0n در تاریخ ۱۶ نوامبر نام این سه موسسه مالی را در وبسایت افشای اطلاعات خود قرار داد و مدعی سرقت دادههای بازاریابی و تعامل با مشتریان شد. بررسیها نشان میدهد که این نفوذها مستقیماً به زیرساختهای اصلی این شرکتها مربوط نبوده، بلکه از طریق سیستمهای تامینکنندگان خارجی رخ داده است.
در مورد JPMorgan، دادههای افشا شده شامل نام مشتریان، آدرسهای ایمیل، شماره تلفنها و کدهای پستی است که بیش از ۱۶ هزار ایمیل مشتری و ۱۲۴ ایمیل کارمندان بانک را در بر میگیرد. Visa نیز تایید کرد که یک تامینکننده در منطقه آسیا-اقیانوسیه هدف قرار گرفته و دادههای بازاریابی مشتریان این منطقه نشت کرده است. Mastercard نیز اعلام کرد که تعداد محدودی از ایمیلهای مربوط به یک برنامه مزایای خاص افشا شده است.
پیامدهای امنیتی و ریسکهای جانبی
اگرچه این شرکتها تاکید کردهاند که اطلاعات حساس پرداخت مانند شماره کارتها در این حوادث در معرض خطر قرار نگرفتهاند، اما افشای نام، ایمیل و شماره تلفن میتواند بستری برای حملات فیشینگ و مهندسی اجتماعی فراهم کند. مهاجمان با استفاده از این اطلاعات میتوانند با جعل هویت موسسات مالی، مشتریان را هدف تماسها یا پیامهای کلاهبرداری قرار دهند.
گروه N0n که از سپتامبر فعالیت خود را آغاز کرده، تاکنون حدود ۲۰۰ قربانی را در سایت خود فهرست کرده است. این گروه پس از امتناع شرکتها از پرداخت باج، دادههای ادعایی را منتشر کرده است. با این حال، هنوز جزئیاتی درباره نحوه دسترسی مهاجمان به سیستمهای تامینکنندگان یا مدت زمان حضور آنها در این شبکهها منتشر نشده است.
نکتههای کلیدی
- تایید نشت دادههای بازاریابی و تماس مشتریان توسط JPMorgan، Visa و Mastercard.
- عدم آسیب به زیرساختهای اصلی پرداخت و عدم افشای شماره کارتهای بانکی.
- وقوع نفوذ از طریق تامینکنندگان شخص ثالث و نه سیستمهای داخلی شرکتهای مالی.
- استفاده مهاجمان از دادههای افشا شده برای حملات فیشینگ و مهندسی اجتماعی.
- لزوم بازنگری در مدیریت ریسک تامینکنندگان و محدودسازی دسترسیهای آنها به دادههای حساس.
توصیههای منبع
جملههای خود خبر، بدون تغییر: Security Affairs
“Organizations should know what information suppliers can access, limit the data they share, review access privileges and require timely incident reporting.”
“They should also verify that providers apply appropriate security controls and have effective procedures to detect and contain intrusions.”