کیفرخواست علیه مدیر ارشد شرکت RansomwareHelp به اتهام کلاهبرداری
CTO of ‘RansomwareHelp’ Indicted for Wire Fraud
خوان ریکاردو پالاسیو اسکوبار، همبنیانگذار شرکت RansomwareHelp، به اتهام کلاهبرداری از طریق فریب قربانیان حملات باجافزاری بازداشت شد. این شرکت با ادعای دروغین استفاده از ابزارهای رمزنگاری پیشرفته برای بازیابی دادهها، در واقع با پرداخت مخفیانه به مهاجمان، مبالغ کلانی را به عنوان حقالزحمه از قربانیان دریافت میکرد.
جزئیات عملیات فریبکارانه
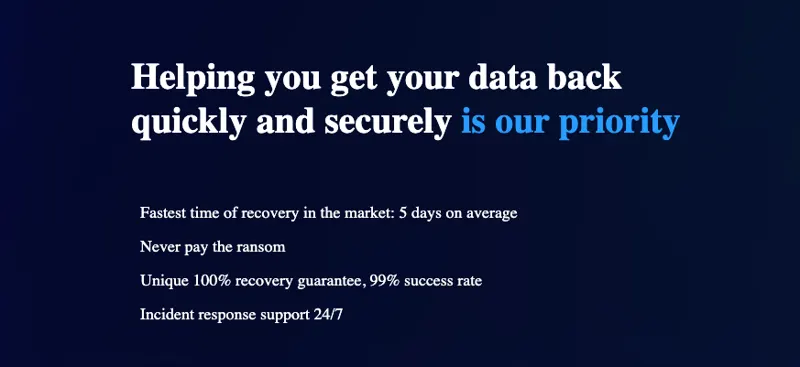
شرکت RansomwareHelp با تبلیغات گسترده مدعی بود که بدون نیاز به پرداخت باج به مهاجمان، قادر به بازیابی ۱۰۰ درصدی دادههای رمزگذاری شده است. این شرکت با ادعای بهرهگیری از ۲۸ سال تجربه و تیمی متشکل از ۸۰ متخصص، قربانیان را از مذاکره با باجگیران برحذر میداشت. با این حال، تحقیقات FBI نشان داد که این شرکت در واقع با مهاجمان وارد مذاکره شده و پس از دریافت کلید رمزگشایی با قیمتی پایین، آن را با حاشیه سود بسیار بالا به قربانیان میفروخت.
در یک عملیات نفوذی توسط FBI، ماموران در نقش قربانی با این شرکت تماس گرفتند. پالاسیو پس از دریافت درخواست، با گروه باجافزاری ساختگی (که توسط FBI اداره میشد) تماس گرفت تا کمترین قیمت را برای کلید رمزگشایی دریافت کند. او سپس مبلغی بسیار بالاتر از هزینه واقعی را به قربانیان (ماموران FBI) اعلام کرد.
روشهای فنی و سوءاستفاده از دسترسیها
این شرکت برای پیشبرد فعالیتهای خود، قربانیان را متقاعد میکرد که دسترسی از راه دور (Remote Access) از طریق نرمافزار Anydesk به شبکههایشان بدهند. هدف اصلی از این دسترسی، حذف یادداشتهای باجافزاری (Ransom Notes) از سیستمهای قربانی بود تا آنها متوجه نشوند که شرکت در حال مذاکره با مهاجمان است و خودشان مستقیماً با باجگیران تماس نگیرند.
پروپوزالهای فنی ارائه شده توسط این شرکت به قربانیان، از نظر کارشناسان امنیتی کاملاً ساختگی و غیرعلمی ارزیابی شده است. برای نمونه، در یک مورد، این شرکت ادعا کرده بود که با استفاده از ۵۱۰ سرور قانونی و الگوریتمهای هشینگ مانند SHA-256، قادر به شکستن رمزگذاری باجافزار Lockbit است؛ ادعایی که از نظر فنی فاقد اعتبار است.
سوابق مشابه در برخورد با شرکتهای امنیتی متخلف
پرونده پالاسیو بخشی از اقدامات اخیر وزارت دادگستری آمریکا علیه شرکتهای امنیتی است که با کلاهبرداران همکاری میکنند. پیش از این، افرادی نظیر ادوارد دوبروفسکی از شرکت Cybersteward و زوهار پینهاسی، مدیرعامل MonsterCloud، به اتهامات مشابهی از جمله کلاهبرداری و تبانی برای اخاذی تحت پیگرد قرار گرفتهاند. همچنین آنجلو مارتینو نیز به دلیل همکاری با گروه باجافزاری Blackcat/ALPHV به ۷۰ ماه حبس محکوم شده است.
نکتههای کلیدی
- ادعای دروغین بازیابی دادهها بدون پرداخت باج.
- پرداخت مخفیانه به مهاجمان و دریافت مبالغ گزاف از قربانیان.
- استفاده از دسترسی از راه دور برای حذف شواهد و جلوگیری از تماس مستقیم قربانی با مهاجمان.
- ارائه پروپوزالهای فنی غیرواقعی و فریبنده به کسبوکارهای کوچک و متوسط.
- بازداشت مدیر ارشد شرکت در پی عملیات نفوذی FBI.