شناسایی آسیبپذیریهای اجرای کد از راه دور در پایگاهدادههای PostgreSQL، MySQL و Oracle
Researcher Demonstrates Database RCE Exploits Affecting PostgreSQL, MySQL and Oracle
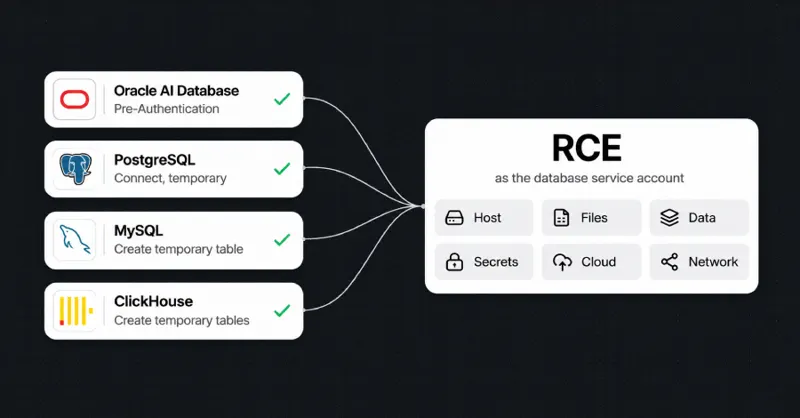
پژوهشگری به نام Zheng Yu از شرکت Depthfirst موفق به اثبات روشهایی شده است که در آن حسابهای کاربری با سطح دسترسی پایین میتوانند با بهرهبرداری از نقصهای حافظه در موتور پایگاهداده، کدهای مخرب را روی سرور اجرا کنند. این حملات که بر PostgreSQL، MySQL، Oracle و ClickHouse متمرکز هستند، از طریق سوءاستفاده از کدهای ناامن C و C++ در فرآیند اجرای پرسوجوها انجام میشوند.
جزئیات فنی و ماهیت آسیبپذیریها
این پژوهش نشان میدهد که محدودیتهای دسترسی SQL تنها بر جداول و طرحوارهها اعمال میشوند و نمیتوانند از دسترسی به کدهای ناامن C و C++ که مسئولیت پردازش و اجرای پرسوجوها را بر عهده دارند، جلوگیری کنند. در PostgreSQL، آسیبپذیری CVE-2026-116331 به کاربر اجازه میدهد از طریق ایجاد اشیاء در طرحواره موقت، به اجرای کد با سطح دسترسی کاربر سیستمعامل دست یابد.
در MySQL، نقص CVE-2026-101786 در بهینهساز پرسوجو شناسایی شده که برخلاف ادعای نیاز به دسترسی بالا، با ایجاد جداول موقت قابل بهرهبرداری است. همچنین در ClickHouse، یک نقص سرریز عدد صحیح در خواندن فرمت باینری ردیفها کشف شده که در نسخه 26.7.5.10 منجر به اجرای شل (Shell) میشود.
وضعیت پایگاهداده Oracle و وضعیت اصلاحیهها
پایگاهداده Oracle تنها موردی است که برای حمله به آن نیازی به حساب کاربری نیست. این حمله با زنجیرهسازی یک نقص در Oracle Text (CVE-2026-114819) و یک نقص در رابط GraphQL از Oracle REST Data Services (CVE-2026-91609) از طریق یک نقطه پایانی وب در دسترس انجام میشود. شرکت Oracle اصلاحیههای مربوط به این موارد را در بهروزرسانیهای اکتبر و نوامبر منتشر کرده است.
تاکنون هیچ نشانهای از بهرهبرداری واقعی از این آسیبپذیریها در حملات سایبری گزارش نشده است. در حالی که اکثر موارد دارای CVE و اصلاحیه هستند، برای ClickHouse هنوز CVE یا نسخه اصلاحشده مشخصی ارائه نشده است.
نکتههای کلیدی
- امکان اجرای کد از راه دور با استفاده از حسابهای کاربری با سطح دسترسی پایین.
- سوءاستفاده از نقصهای حافظه در کدهای C و C++ موتور پایگاهداده.
- آسیبپذیری خاص Oracle بدون نیاز به احراز هویت.
- عدم وجود اصلاحیه برای ClickHouse در حال حاضر.
- لزوم بازنگری در دسترسیهای غیرضروری مانند TEMPORARY.
توصیههای منبع
جملههای خود خبر، بدون تغییر: The Hacker News
“operators should check with the vendor for the fix.”