آسیبپذیری
۱۴۰۵/۰۸/۲۸ · ۲ روز پیش
منبع: The Hacker News
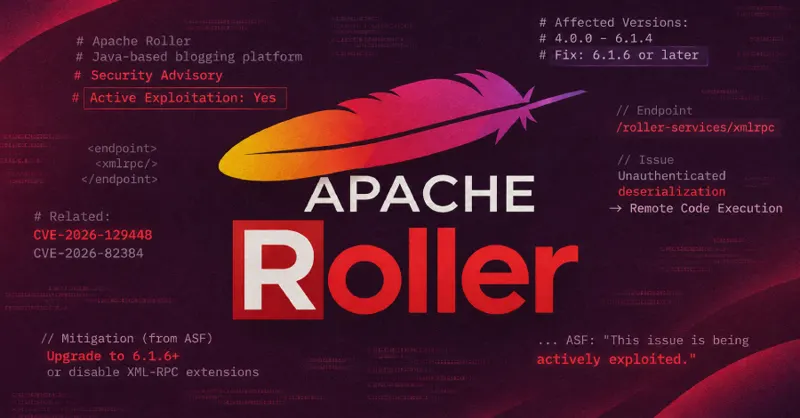
بهرهبرداری فعال از آسیبپذیری بحرانی RCE در Apache Roller بدون نیاز به احراز هویت
Critical Apache Roller RCE Flaw Under Active Exploitation, No Authentication Required
بنیاد نرمافزاری Apache اعلام کرد که یک آسیبپذیری بحرانی با شناسه CVE-2026-129448 و امتیاز CVSS 9.8 در پلتفرم وبلاگنویسی Apache Roller در حال بهرهبرداری فعال است. این نقص از نوع deserialization غیرمجاز در نقطه پایانی XML-RPC است که میتواند منجر به اجرای کد از راه دور شود.
برای اطلاعات بیشتر، متن کامل خبر را در منبع اصلی بخوانید: The Hacker News ↗