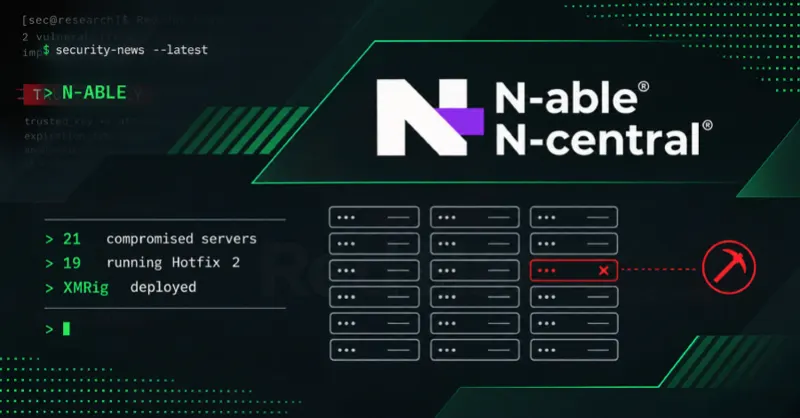
بهرهبرداری مهاجمان از آسیبپذیریهای N-central برای نفوذ به سرورها
Hackers Exploit N-central Flaws to Infect 21 Servers, Including 19 Running Hotfix 2
شرکت N-able در پی افشای دو مجموعه آسیبپذیری جدید با نامهای 4EverAble2Shell و Agent2Shell، محدودیتهای امنیتی شدیدی را بر روی پلتفرم N-central اعمال کرده است. این نقصهای امنیتی به مهاجمان اجازه میدهد تا با دسترسی ریشه (root) یا سطح سیستم (SYSTEM) کدهای مخرب خود را اجرا کنند.
جزئیات فنی و زنجیره حمله
آسیبپذیری 4EverAble2Shell که با شناسه VULN-2026-0009 نیز شناخته میشود، از یک زنجیره بهرهبرداری بدون نیاز به احراز هویت استفاده میکند. این حمله با بهرهگیری از یک نقص بحرانی در مؤلفه Apache Axis (شناسه CVE-2026-90436 با امتیاز CVSS 9.8) و ترکیب آن با یک ضعف افزایش سطح دسترسی در N-central رخ میدهد. در این فرآیند، پردازش ناامن کلاسها در حین مدیریت خطاهای SOAP، به مهاجم اجازه میدهد تا دستورات سیستمعامل را با دسترسی حساب کاربری nable اجرا کند.
گزارشها نشان میدهند که مهاجمان با استفاده از این زنجیره، اسکریپت مخربی به نام jup.sh را از یک سرور کنترلشده دانلود و اجرا کردهاند. این فعالیتها منجر به استقرار بدافزار استخراج ارز دیجیتال XMRig Monero روی ۲۱ سرور N-central در کشورهای مختلف از جمله ایالات متحده، آلمان، فرانسه و بریتانیا شده است. نکته قابل توجه این است که حتی نصب Hotfix 2 نیز مانع از این نفوذ نشده و ۱۹ مورد از قربانیان با وجود اعمال این اصلاحیه، همچنان آلوده شدهاند.
اقدامات پیشگیرانه و محدودیتهای اعمال شده
شرکت N-able برای مقابله با این تهدیدات، قابلیتهای Legacy API را به صورت پیشفرض غیرفعال کرده و یکپارچگی با Intune را تا زمان اعتبارسنجی محافظتهای جدید متوقف نموده است. این شرکت تأکید دارد که تمامی مشتریان باید نسخههای Agent و Probe خود را به نسخه 2026.4 HF1 یا بالاتر ارتقا دهند، زیرا این بهروزرسانی نحوه ارتباط میان این دو مؤلفه را تغییر میدهد.
تیمهای امنیتی N-able در حال ارزیابی دقیق این افشاگریها و توسعه راهکارهای اصلاحی تکمیلی هستند تا عملکرد سیستم را به حالت ایمن بازگردانند.
نکتههای کلیدی
- شناسایی آسیبپذیریهای 4EverAble2Shell و Agent2Shell در پلتفرم N-central.
- استفاده از زنجیره حمله برای اجرای کد از راه دور با دسترسی ریشه.
- آلودگی ۲۱ سرور به بدافزار استخراج ارز دیجیتال XMRig.
- بیاثر بودن Hotfix 2 در جلوگیری از نفوذ در ۱۹ مورد از سرورهای قربانی.
- غیرفعالسازی موقت برخی قابلیتها مانند Intune و Legacy API توسط N-able.
توصیههای منبع
جملههای خود خبر، بدون تغییر: The Hacker News
“Hosted customers are also being recommended to follow N-able's previous guidance to upgrade Agents and Probes on N-central version 2026.4 HF1 and above, as the update introduces changes in how the Probe and Agent communicate.”
“As such, upgrading both Agents and Probes in your N-central server is a MUST to ensure all managed devices are communicating and patched.”
“On-premises customers are being urged to upgrade Agents and Probes and ensure Legacy API access is disabled in the environment, if it has been previously turned on.”