ارتباط ایمیلهای تهدید به بمبگذاری در مدارس با دادههای سرقت شده توسط بدافزارهای Infostealer
The School Bomb Threats Came From Accounts Already in Stolen Data
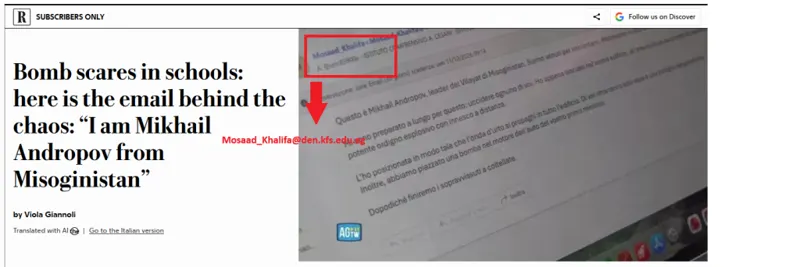
در تاریخ ۱۱ نوامبر، هزاران مدرسه در سراسر اروپا هدف ایمیلهای تهدید به بمبگذاری قرار گرفتند که منجر به اختلال در فعالیتهای آموزشی شد. تحقیقات شرکت Hudson Rock نشان میدهد که برخی از آدرسهای ایمیل مرتبط با این تهدیدها، پیشتر در پایگاههای داده حاوی اطلاعات سرقت شده توسط بدافزارهای Infostealer شناسایی شده بودند.
جزئیات حملات و تهدیدات
در ۱۱ نوامبر، حدود ۶۰۰۰ مدرسه در ایتالیا ایمیلهایی با امضای «Mikhail Andropov» دریافت کردند که حاوی تهدید علیه دانشآموزان، کارکنان و نخستوزیر ایتالیا بود. با وجود بررسیهای پلیس، هیچ بمبی کشف نشد و مقامات این اقدامات را تلاشی برای ایجاد رعب و وحشت دانستند. مشابه این تهدیدها در ایرلند شمالی، اسکاتلند و جمهوری ایرلند نیز گزارش شده است.
شرکت Hudson Rock با بررسی دادههای خود، دو آدرس ایمیل دانشگاهی مرتبط با این تهدیدها را در میان اطلاعات سرقت شده یافت. یکی از این آدرسها متعلق به یک دانشگاه در مصر است که در سال ۲۰۲۱ توسط بدافزار Vidar آلوده شده بود و دیگری متعلق به یک دانشگاه در تایوان است که در مجموعه دادههای AlienTXTBASE شناسایی شد.
ماهیت فنی و خطرات بدافزارهای Infostealer
بدافزارهای Infostealer با سرقت رمزهای عبور ذخیره شده، کوکیهای نشست (Session Cookies) و سایر اطلاعات حساس از دستگاههای آلوده، امکان دسترسی غیرمجاز را فراهم میکنند. در مورد آدرس ایمیل مصری، مشخص شد که یک سیستم آلوده به بدافزار، ۱۱۲ رمز عبور مختلف را افشا کرده است که نشاندهنده عادت خطرناک استفاده مجدد از رمز عبور در سرویسهای مختلف است.
اگرچه این دادهها قدیمی هستند، اما نشان میدهند که چگونه یک آلودگی اولیه میتواند منجر به افشای گسترده هویتهای دیجیتال شود. با این حال، هنوز مدرک قطعی وجود ندارد که ثابت کند این ایمیلهای تهدیدآمیز مستقیماً از طریق این حسابهای کاربری خاص ارسال شدهاند یا خیر.
نکتههای کلیدی
- دریافت ایمیلهای تهدیدآمیز توسط هزاران مدرسه در اروپا در ۱۱ نوامبر.
- شناسایی دو آدرس ایمیل دانشگاهی مرتبط با تهدیدها در پایگاههای داده سرقت شده توسط بدافزار.
- تأکید بر خطرات ناشی از استفاده مجدد از رمز عبور در سرویسهای مختلف.
- عدم وجود شواهد قطعی مبنی بر استفاده مستقیم از این حسابها برای ارسال ایمیلهای تهدیدآمیز.
- لزوم استفاده از راهکارهای امنیتی مانند Entra ID Protection و احراز هویت مقاوم در برابر فیشینگ.
توصیههای منبع
جملههای خود خبر، بدون تغییر: Security Affairs
“Organizations should block the account, reset its password through a trusted process and check whether the same password was used elsewhere.”
“They should also revoke active sessions and refresh tokens, review app passwords, unauthorized sign-in methods, application permissions and mailbox rules.”
“The affected device must also be checked and cleaned.”
“Organizations should also introduce phishing-resistant authentication and monitor sign-in activity and outgoing emails.”