گروه جاسوسی سایبری Bitter با بدافزار جدید PapRAT سازمانهای جنوب آسیا را هدف قرار داد
Bitter Hackers Deploy New PapRAT Backdoor in Cyberespionage Campaign Targeting South Asia
گروه جاسوسی سایبری Bitter که با نامهای متعددی از جمله APT-C-08 شناخته میشود، در کارزار جدید خود از بدافزار تازهای به نام PapRAT برای نفوذ به سازمانهای جنوب آسیا استفاده میکند. این بدافزار با بهرهگیری از تکنیکهای Living-off-the-Land و زنجیرههای عفونت پیچیده، قابلیتهای گستردهای برای جاسوسی و کنترل از راه دور فراهم کرده است.
جزئیات فنی و قابلیتهای PapRAT
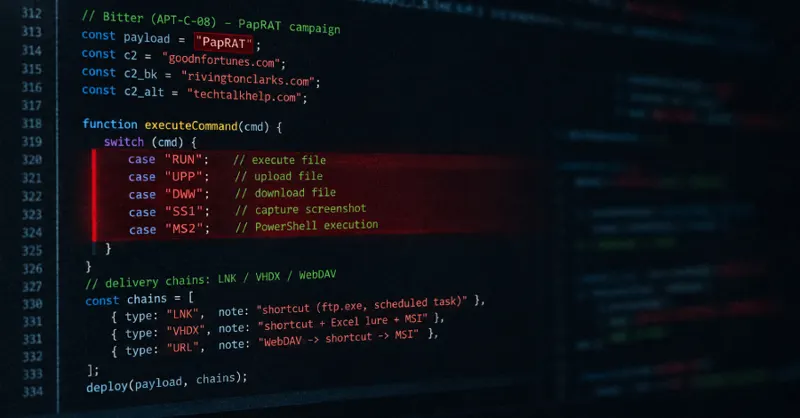
بدافزار PapRAT در دو نسخه C++ و Rust توسعه یافته است. قابلیتهای اصلی این ابزار شامل اجرای دستورات، آپلود و دانلود فایل، حذف فایل، فهرستبرداری از دایرکتوریها و درایوها و ثبت اسکرینشات است. نسخه Rust این بدافزار علاوه بر موارد فوق، از قابلیت اجرای دستورات PowerShell نیز پشتیبانی میکند.
این بدافزار از طریق سه زنجیره عفونت مختلف توزیع میشود: استفاده از فایلهای LNK برای سوءاستفاده از ابزار ftp.exe، استفاده از فایلهای VHDX حاوی فایلهای LNK و MSI، و همچنین استفاده از فایلهای URL برای دریافت فایلهای LNK از طریق WebDAV که در نهایت منجر به اجرای نصبکننده MSI میشود.
روشهای عملیاتی و استراتژی نفوذ
مهاجمان با استفاده از تکنیکهای LotL، دستورات را از سرورهای فرماندهی و کنترل (C2) مانند goodnfortunes[.]com دریافت میکنند. این روش به آنها اجازه میدهد اطلاعات حساس سیستم از جمله لیست برنامههای نصب شده، اطلاعات آنتیویروس و محتویات پوشههای Desktop، Documents و Downloads را جمعآوری کنند.
اطلاعات جمعآوری شده در فایلی با نام abc.pdf ذخیره و پس از ارسال به سرور C2، از روی سیستم قربانی پاک میشوند. در زنجیره سوم حملات، علاوه بر PapRAT، بدافزار WmRAT نیز بر روی سیستمهای هدف مستقر میشود که نشاندهنده تلاش مهاجمان برای حفظ دسترسی پایدار است.
نکتههای کلیدی
- گروه Bitter از بدافزار جدید PapRAT در دو نسخه C++ و Rust استفاده میکند.
- استفاده از سه زنجیره عفونت متفاوت شامل فایلهای LNK، VHDX و URL برای دور زدن ابزارهای امنیتی.
- بهرهگیری از تکنیکهای LotL برای اجرای دستورات بدون نیاز به تزریق کد در حافظه یا فایلهای اجرایی جدید.
- قابلیتهای جاسوسی شامل سرقت اطلاعات سیستم، اسکرینشات و اجرای دستورات از راه دور.
- استفاده از سرورهای C2 مختلف از جمله rivingtonclarks[.]com و techtalkhelp[.]com.
چه باید کرد
- نظارت دقیق بر رفتارهای مشکوک ابزارهای اسکریپتنویسی، وظایف زمانبندی شده (Scheduled Tasks) و فعالیتهای نصبکنندهها.
- برخورد محتاطانه با فایلهای LNK، میانبرهای URL، تصاویر دیسک (VHDX) و بستههای MSI دریافتی از منابع ناشناس.
- بررسی و شناسایی فعالیتهای غیرعادی در شبکه که با ابزارهای سیستمی مانند curl یا ftp.exe انجام میشوند.